- Início
- ...
- Federated Login
- GSuite
Configurando uma conexão com o GSuite
Há três etapas para configurar uma conexão com o GSuite:
- Crie um login federado no Access Control
- Crie um client app no Google Cloud Console
- Configure o login federado no Access Control
NOTA
- Não é possível gerar Client Credentials utilizando logins federados.
- Cada ambiente permite apenas um provedor de Login Federado ativo por vez. Caso já exista um provedor com status Active, não será possível ativar ou criar outro provedor. Para configurar um novo provedor, primeiro desative o provedor ativo. Após a alteração do status, a criação ou ativação de outro provedor será permitida.
WARNINGAo excluir um provedor de login federado:
- Usuários originalmente locais no Access Control recuperam o acesso via login e senha, após redefinição de senha.
- Usuários criados exclusivamente via login federado, que nunca foram usuários locais, são permanentemente excluídos, de forma automática e sem aviso prévio. Não é possível recuperar esses dados após a exclusão.
Para configurar uma conexão com o GSuite, siga os passos abaixo:
Crie um login federado no Access Control
Acesse a tela Federated Login pelo menu esquerdo.
Selecione o tipo de login federado GSuite e clique em CONFIGURE FEDERATED LOGIN.
Copie a URL do campo Callback URL.
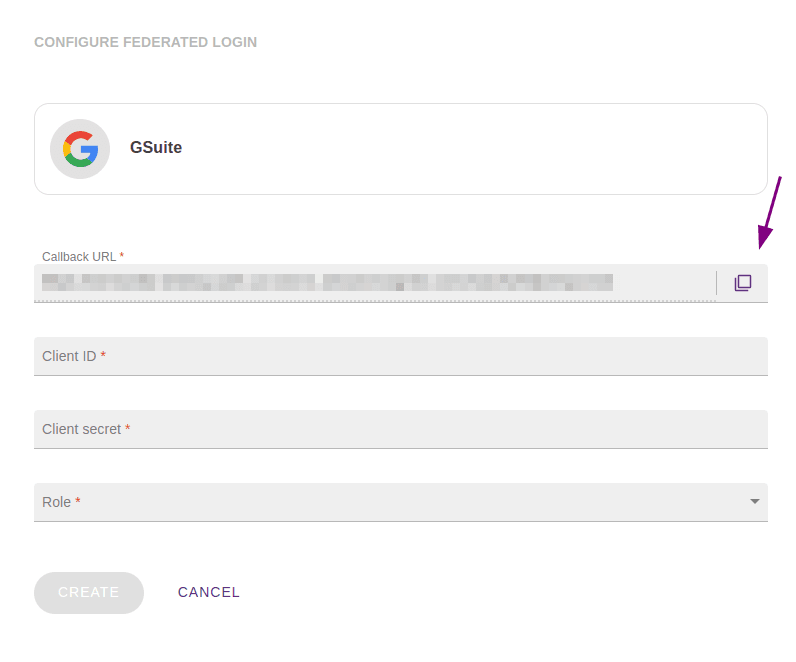
IMPORTANTEEsta é a URL para a qual o usuário deve ser retornado após a autenticação e será usada posteriormente na configuração do Google Cloud Console.
Crie um client app no Google Cloud Console
Em uma nova guia, acesse o Google Cloud Console.
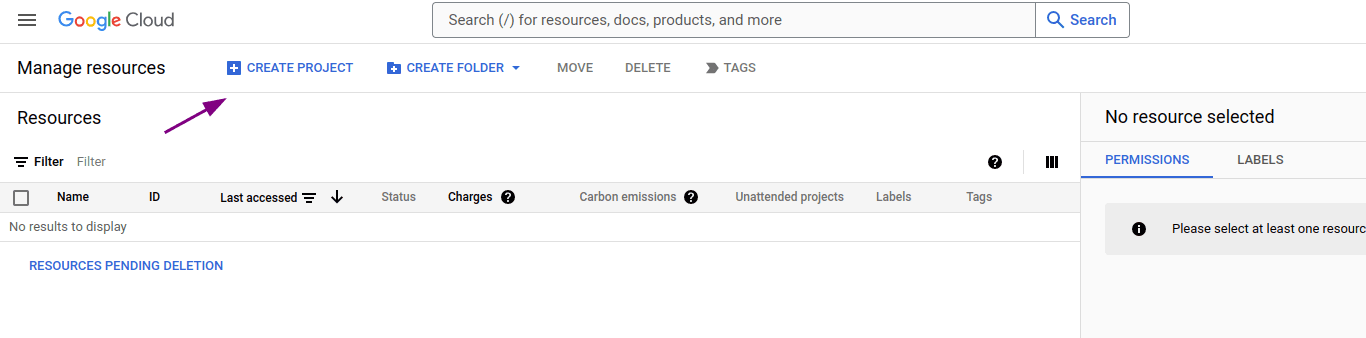
Crie um novo projeto clicando em CREATE PROJECT no canto superior esquerdo da tela.
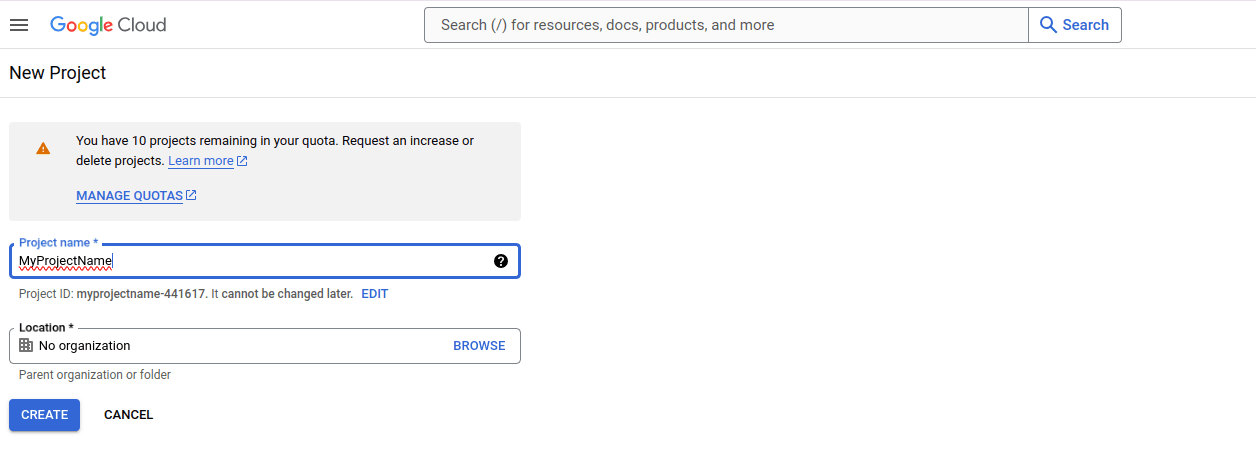
Insira o nome e a localização do projeto. Em seguida, clique em CREATE.
Aguarde o seu projeto ser criado.
Uma mensagem será exibida no ícone de notificações  .
Clique no ícone de notificações e selecione o projeto recém-criado. Você também pode utilizar a barra de pesquisa para localizá-lo e selecioná-lo.
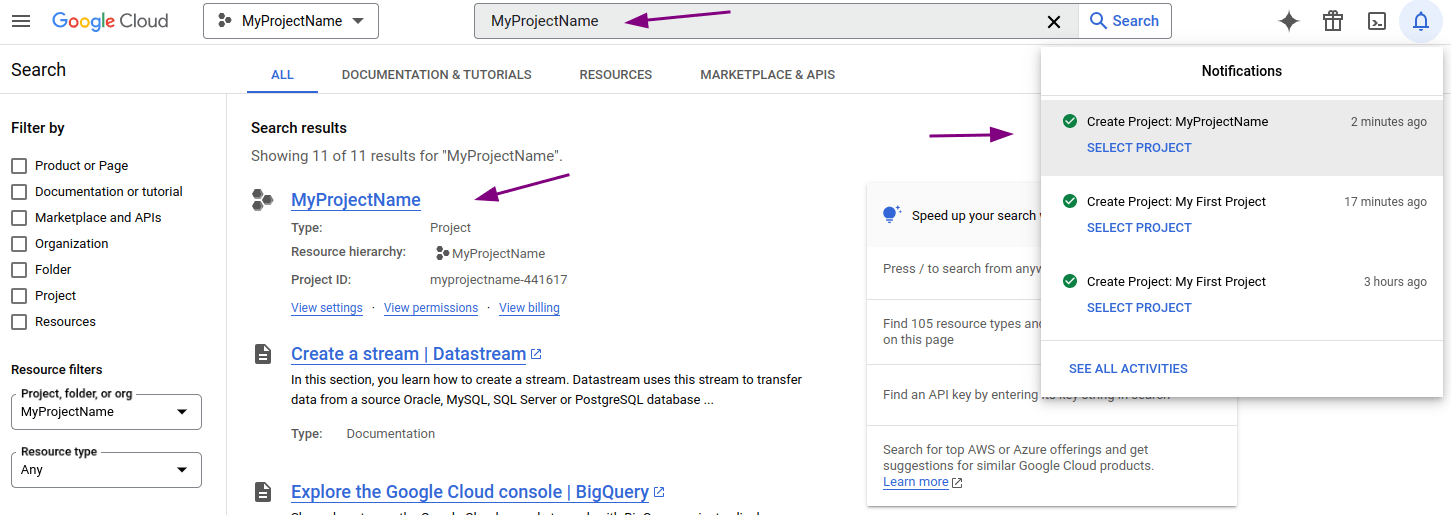
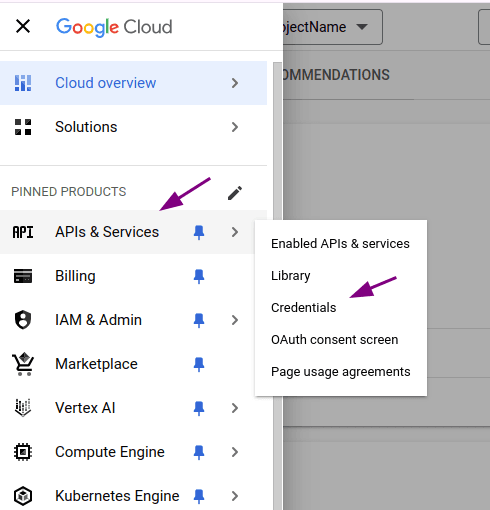
Após selecionar o projeto, no menu lateral esquerdo da tela, selecione APIs & Services > Credentials.
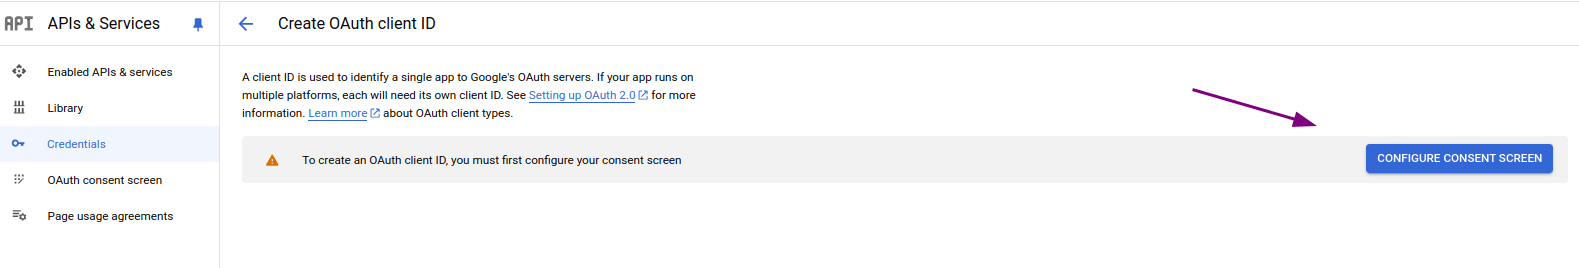
Na tela Credentials, clique em Configure consent screen.
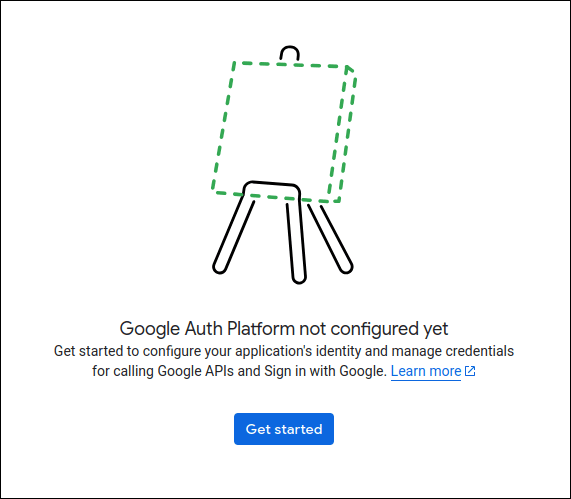
Na tela OAuth Overview, clique em Get started.
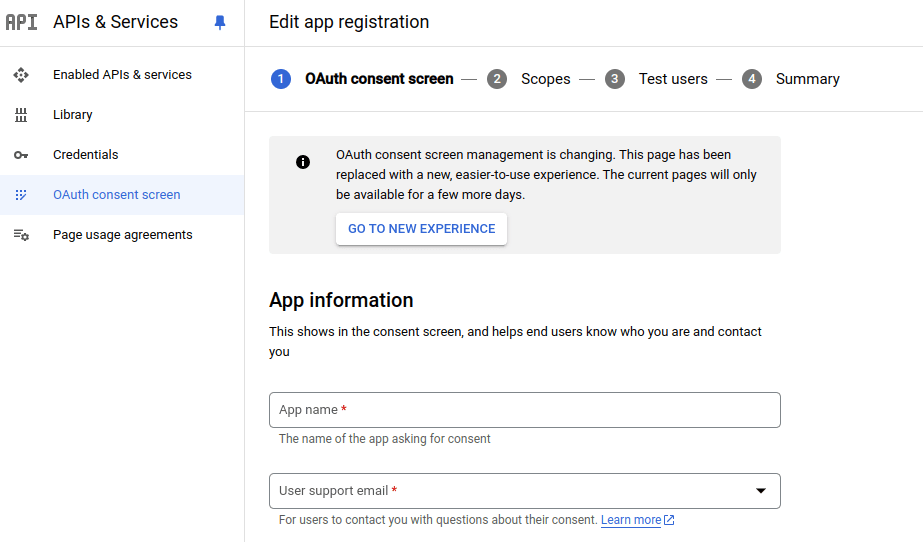
Preencha os campos da seção App information e clique em Next.
- Nome do app
- E-mail de suporte ao usuário
Na seção Audience, selecione a opção de acesso e clique em Next. Recomendamos Internal sempre que estiver disponível.
WARNINGA opção de Audience define quem poderá acessar o ambiente:
- Internal (recomendada): é a opção mais restritiva, pois limita o acesso apenas aos usuários do domínio da sua organização Google Workspace. Exige uma organização Google Workspace.
- External: permite que qualquer usuário com uma Google Account acesse o ambiente, inclusive usuários fora do domínio da sua organização, o que aumenta significativamente a exposição.
Se você selecionar External, restrinja quem pode acessar seguindo a seção Restringindo acesso no modo de teste (External), logo após estes passos.
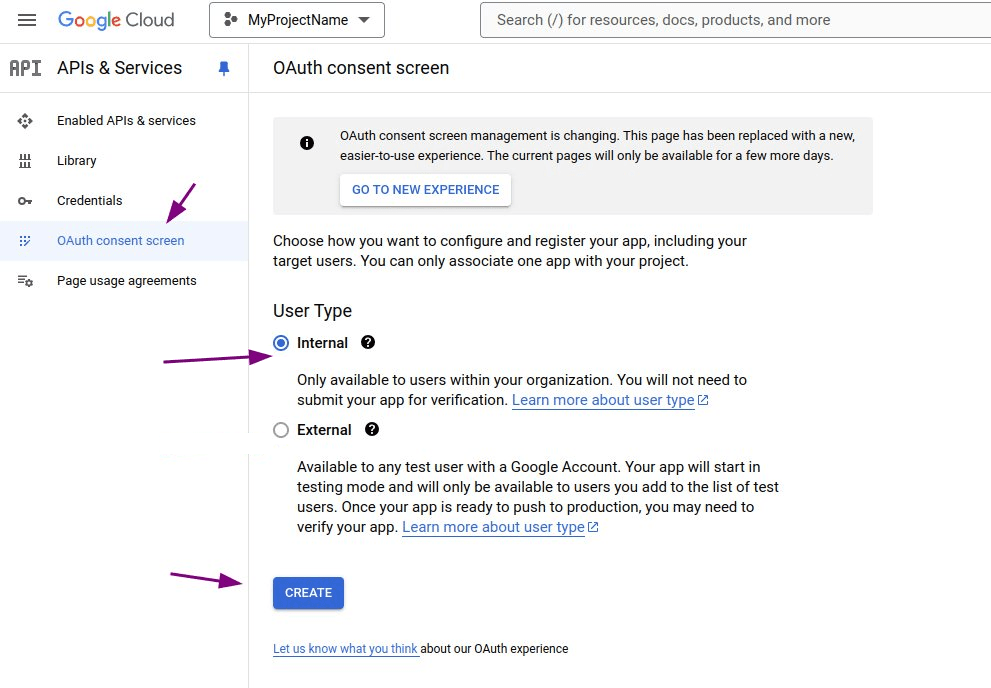
Na seção Contact Information, informe um ou mais endereços de e-mail e clique em Next. Os e-mails informados serão usados pela Google para notificações sobre alterações feitas no projeto.
Verifique a política de uso de dados da Google e, se concordar, marque a caixa de seleção e clique em Continue e em Create.
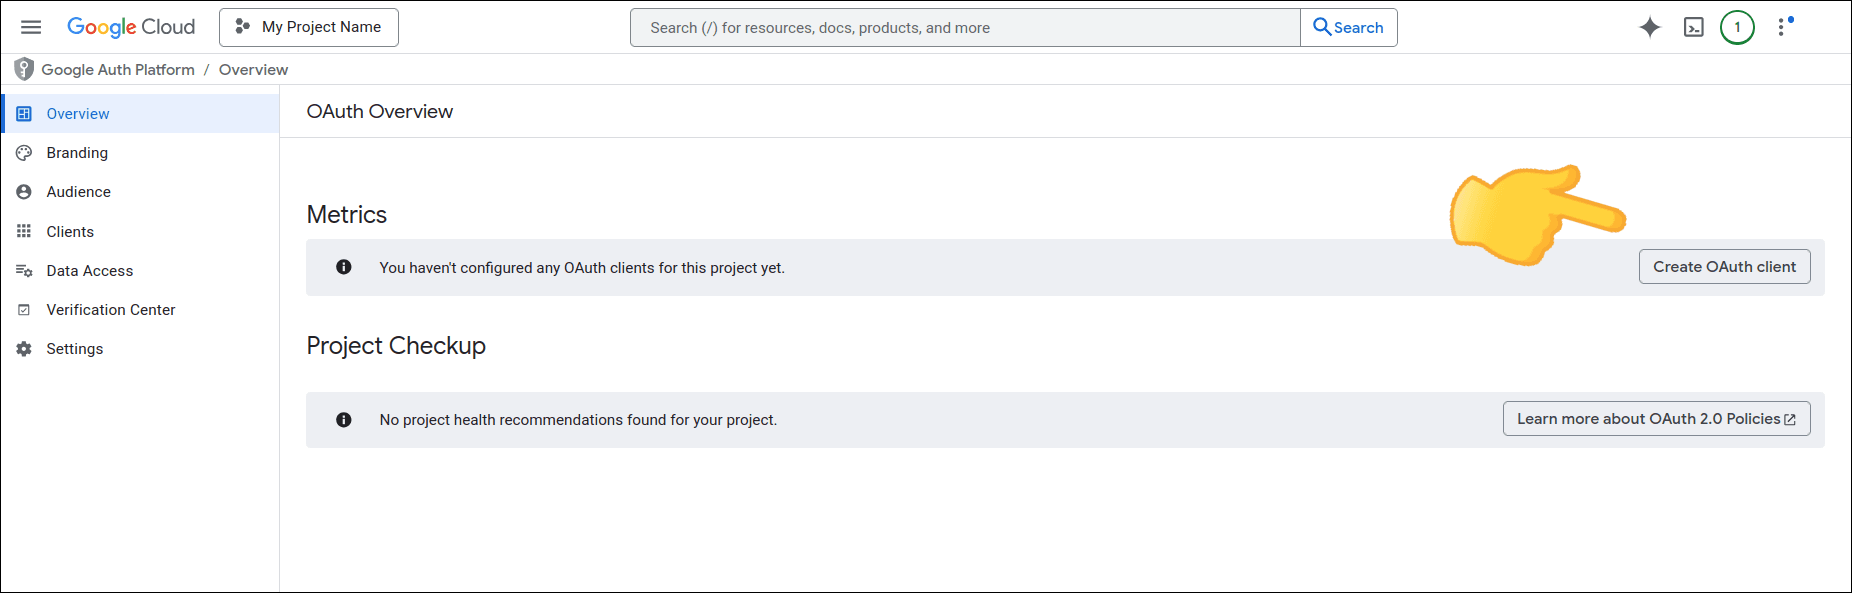
Na tela OAuth Overview, clique no botão Create OAuth client.
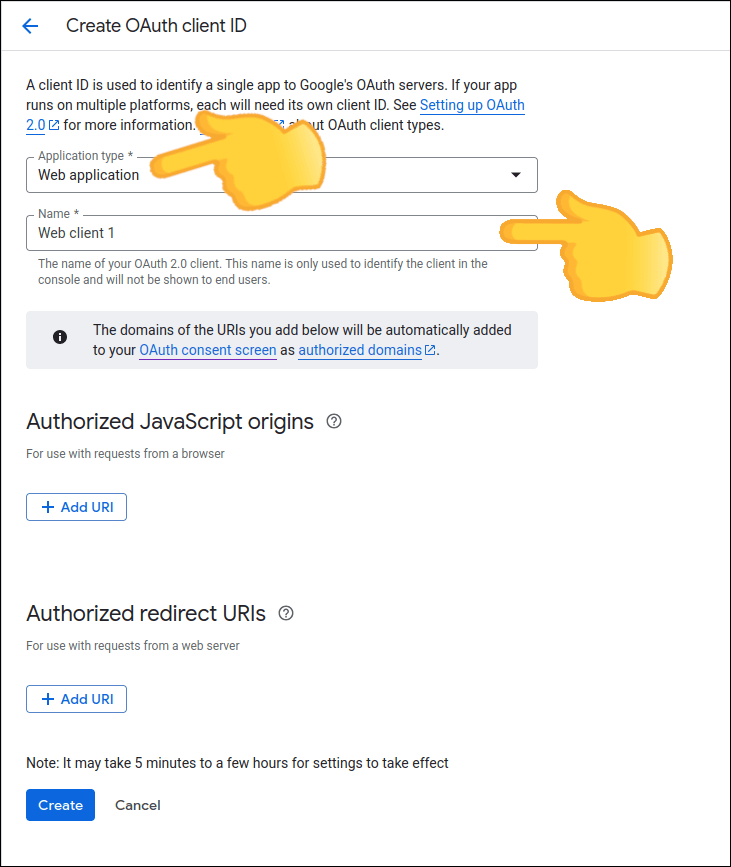
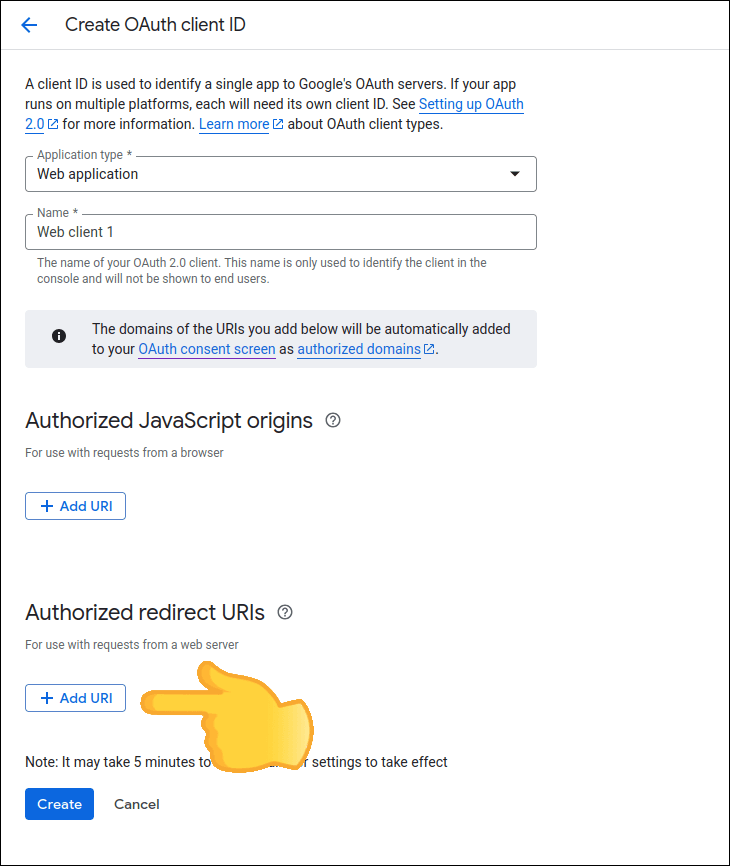
Em Create OAuth client ID:
- em Application type, selecione Web application;
- em Name, insira o nome do cliente OAuth.
Na seção Authorized redirect URIs, clique em ADD URI e insira o endereço (callback URL) que você copiou no passo 3 da etapa de criação de uma integração no Access Control.
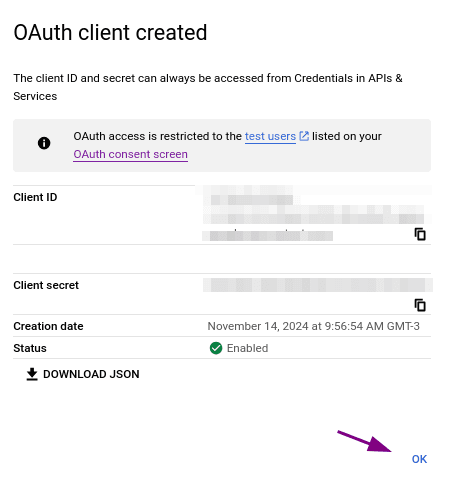
Clique em CREATE. Seu cliente OAuth será criado e o Client ID e o Client secret serão exibidos. Clique em OK.
IMPORTANTEGuarde esses dados, pois serão usados na configuração do Access Control.
Restringindo acesso no modo de teste (External)
Se você selecionou Internal na etapa de Audience, o acesso já fica limitado aos usuários do domínio da sua organização e nenhuma configuração adicional é necessária.
Se você selecionou External, só é possível restringir quem acessa enquanto o app não for publicado — ou seja, com o app no status Testing. Nesse modo, apenas os usuários cadastrados na lista Test users conseguem fazer login.
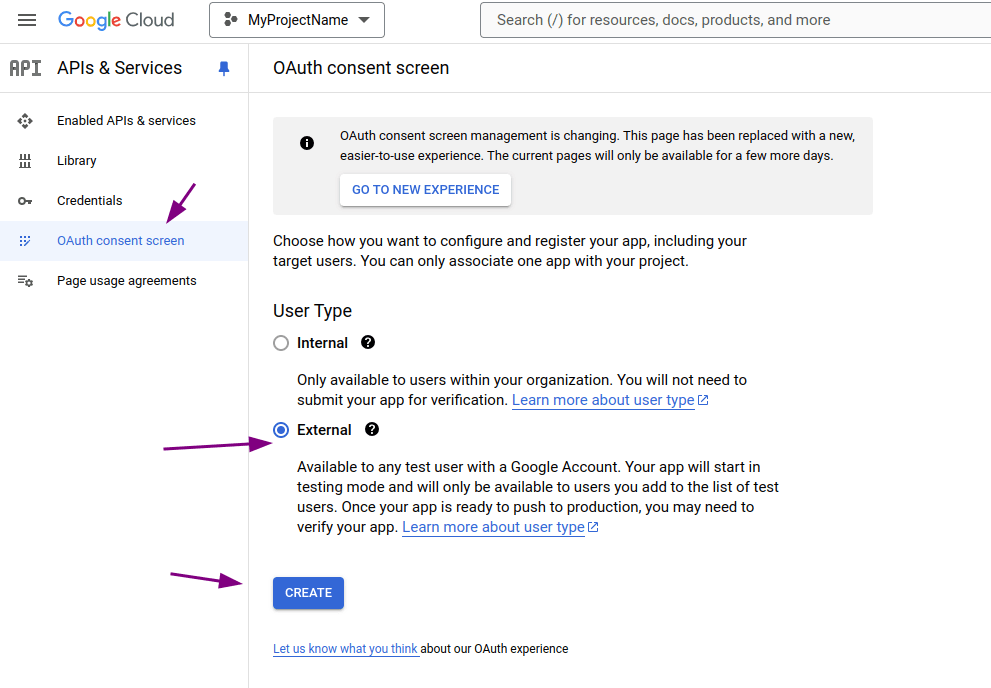
WARNINGA restrição por Test users vale somente com o app em modo de teste (Testing). Se o app for publicado (In production), a lista deixa de ter efeito e qualquer usuário com uma Google Account poderá fazer login, inclusive fora do domínio da sua organização. Para manter o acesso restrito com External, mantenha o app em modo de teste e não o publique.
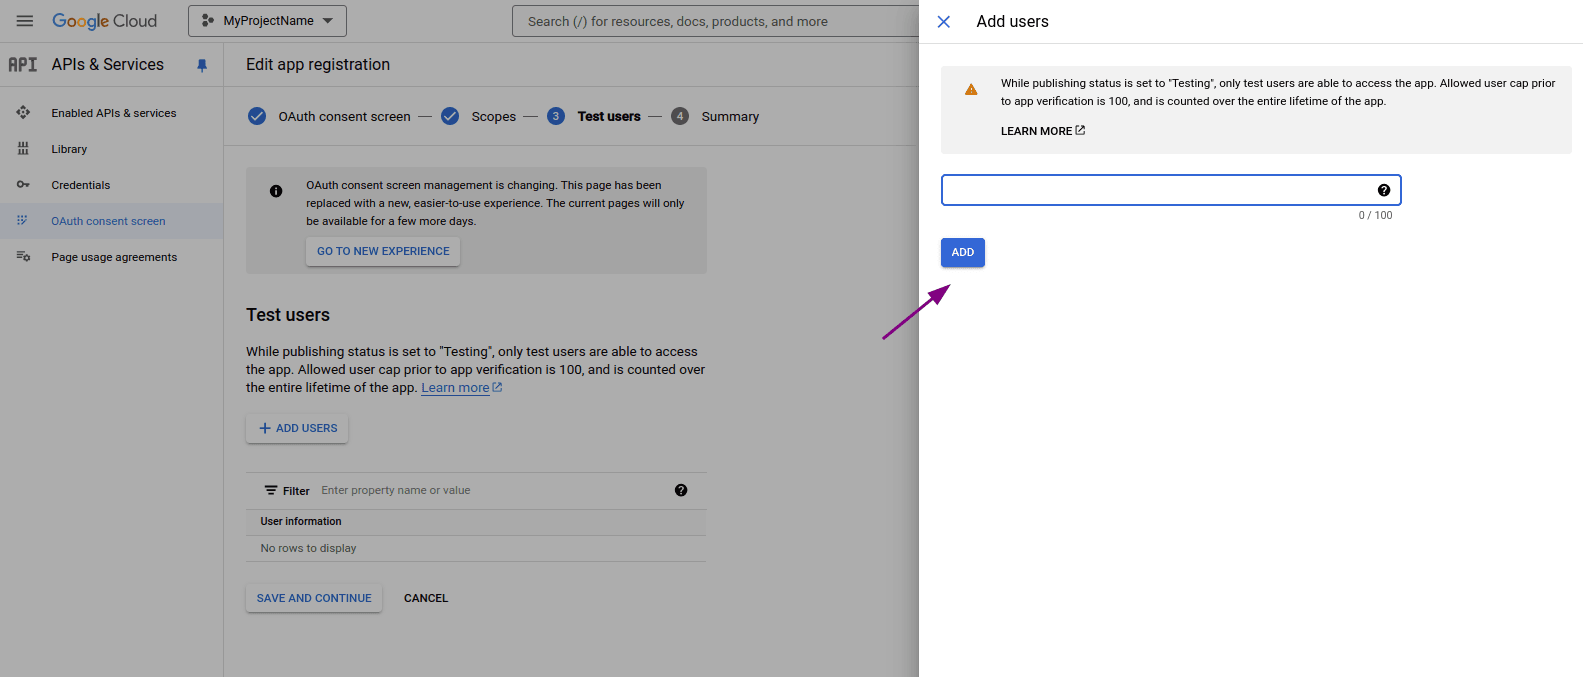
Com o app em modo de teste, cadastre os usuários autorizados:
No menu lateral esquerdo, acesse Audience e, na seção Test users, clique em ADD USERS.
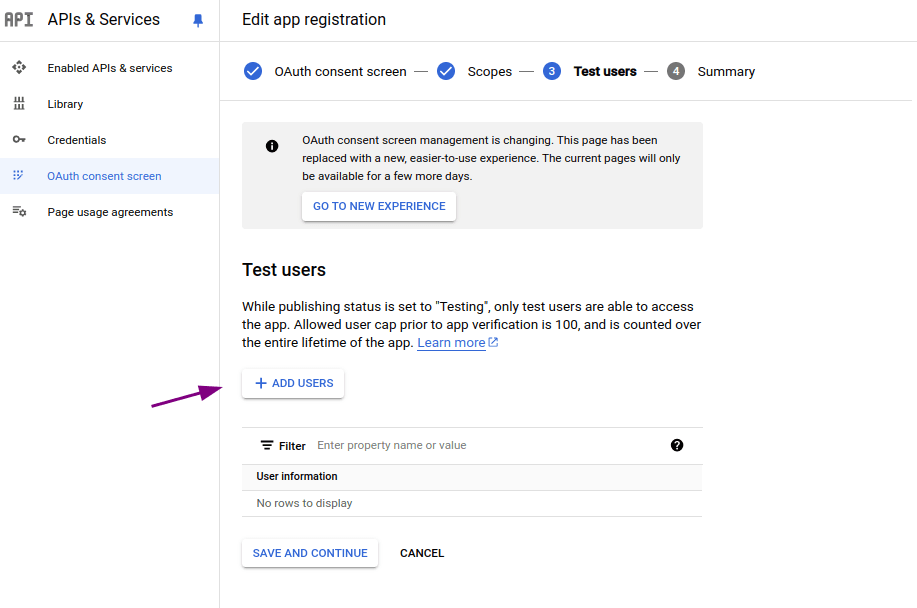
Insira um e-mail válido gerenciado pelo Google e clique em Save.
NOTAApesar do nome Test users, esses são os usuários efetivamente autorizados a acessar o Access Control. Adicione os e-mails de todos que precisam fazer login.
Configure o login federado no Access Control
Após criar o app no Google Cloud Console, retorne ao Access Control e preencha os campos abaixo com os dados obtidos:
- Client ID: informação obtida no passo 16 na etapa de criação de um client app no Google Cloud Console.
- Client secret: assim como o Client ID, informe o Client secret, que você obteve no passo 16 na etapa de criação de um client app no Google Cloud Console.
- Role: selecione o papel a ser aplicado com este acesso.
NOTASe houver papéis configurados do lado do seu provedor de identidade, eles prevalecerão sobre este.
Editando ou deletando uma conexão com GSuite
Enquanto ativa, a conexão com GSuite pode ser atualizada a qualquer momento. Para isso, clique no campo, faça as modificações e clique em Save Changes para salvar ou Back para cancelar.
Para deletar uma conexão, clique em Delete Login.
WARNING
- Ao clicar em Delete Login, o provedor de login federado é excluído. Usuários originalmente locais no Access Control recuperam o acesso via login e senha após redefinição de senha; usuários criados exclusivamente via login federado são permanentemente excluídos. Veja os detalhes no início desta página.
- Para restabelecer a conexão, siga novamente os passos acima (Configurando uma conexão com o GSuite).
- Clicar em Delete Login não altera as suas configurações com o seu provedor de identidade.
Login e controle de usuários
Ao contrário do que acontecia com o login pela Plataforma Sensedia, agora o login com usuário e senha continua sendo possível mesmo após a configuração do GSuite.
Um usuário poderá logar nos produtos Sensedia tanto pelo GSuite como separadamente.