- Início
- Documentação
- Access Control
- Federated Login
O login federado permite o acesso a diferentes sistemas usando uma única forma de autenticação. Após a conclusão do processo de autenticação, o usuário passa a ter acesso aos demais domínios federados, sem a necessidade de realizar novos logins.
Disponibilizamos três tipos de login federado:
Clique nos links acima para obter detalhes sobre a configuração de cada um.
NOTA
- Não é possível gerar Client Credentials utilizando logins federados.
- Cada ambiente permite apenas um provedor de Login Federado ativo por vez. Caso já exista um provedor com status Active, não será possível ativar ou criar outro provedor. Para configurar um novo provedor, primeiro desative o provedor ativo. Após a alteração do status, a criação ou ativação de outro provedor será permitida.
WARNINGAo excluir um provedor de login federado:
- Usuários originalmente locais no Access Control recuperam o acesso via login e senha, após redefinição de senha.
- Usuários criados exclusivamente via login federado, que nunca foram usuários locais, são permanentemente excluídos, de forma automática e sem aviso prévio. Não é possível recuperar esses dados após a exclusão.
Antes de confirmar a exclusão, você é questionado se deseja enviar um e-mail de redefinição de senha para todos os usuários ativos naquele momento.
- Se optar por enviar, os usuários originalmente locais recebem o e-mail e podem redefinir a senha para retomar o acesso por login e senha.
- Se optar por não enviar, cada usuário precisará solicitar ao administrador da plataforma a reativação da sua conta.
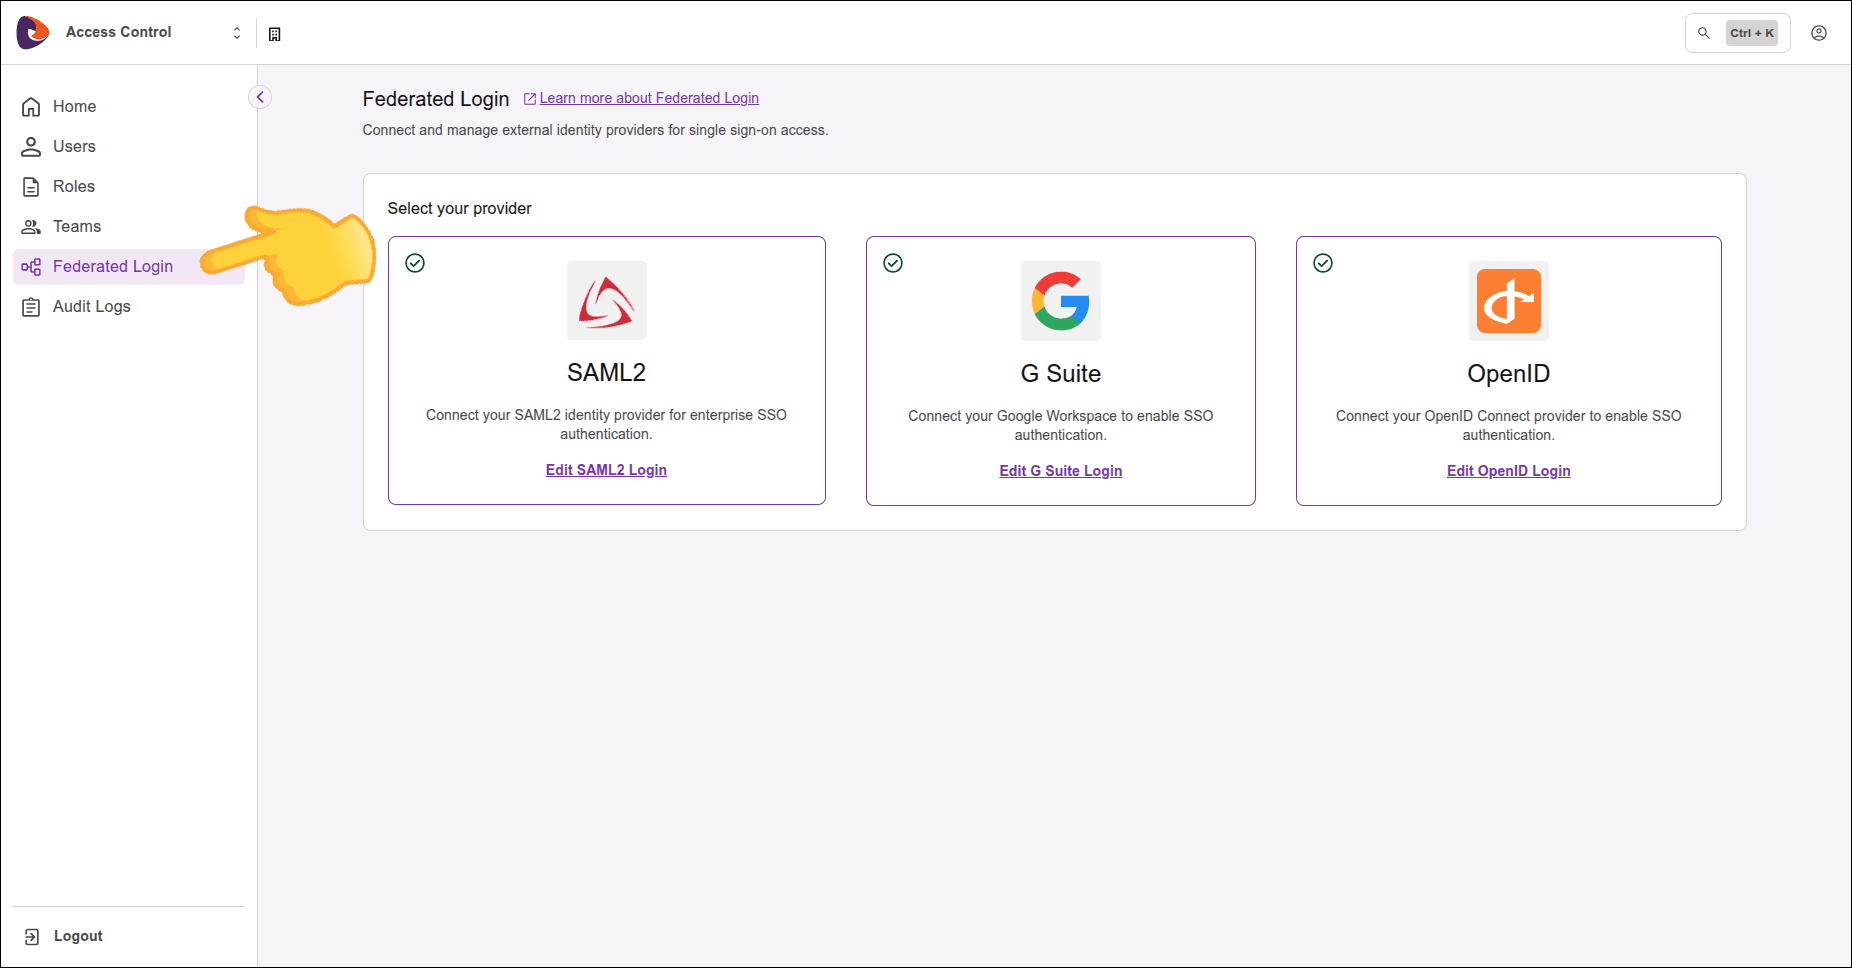
A configuração é realizada a partir da tela Federated Login do Sensedia Access Control:
Criação de múltiplos usuários ao utilizar Login Federado
Esteja atento à configuração dos atributos no seu provedor de identidade (Identity Provider - IdP). Se um usuário já possuir um cadastro manual e realizar login por meio de Login Federado, o sistema criará um novo usuário caso os atributos mapeados não correspondam exatamente aos do cadastro existente.
Para garantir o vínculo correto e evitar duplicidade de usuários, certifique-se de que o mapeamento de atributos no Access Control esteja alinhado com as informações fornecidas pelo provedor de identidade.
Cenário:
- O usuário já possui um cadastro no Access Control.
- Um Login Federado é configurado posteriormente.
- Os atributos configurados no provedor não correspondem exatamente aos atributos do usuário já existente.
Nesse caso, um novo usuário é criado. O novo usuário não será associado ao usuário previamente cadastrado, e permissões, papéis e associações não são compartilhados automaticamente entre essas contas.
Definição do username no Login Federado
Na integração por Login Federado, o username é definido com base nas informações fornecidas pelo provedor de identidade.
- O atributo
usernameé gerado para usuários federados combinando um identificador fixo com o nome do Identity Provider (IdP). - Esse comportamento pode não atender a requisitos personalizados de identificação de usuários.
Para gerar um username alinhado às suas regras de negócio, é necessário configurar o mapeamento para o atributo preferred_username.
Para mais informações, consulte a documentação da AWS.